Acronis Cyber Protect · הגנת סייבר
הגנה מפני כופרה ו-EDR, מאותו סוכן שמגבה
Acronis מזהה ועוצרת מתקפה, מראה מה בדיוק קרה, ומחזירה את הקבצים שנפגעו מתוך הגיבוי. גיבוי ואבטחה באותה מערכת, ולכן גם התגובה לאירוע מהירה יותר.
- Active Protection
- EDR ו-XDR
- אבטחת דוא"ל
- מניעת דליפת מידע
אפשר להוסיף את ההגנה לגיבוי קיים של Acronis בלי התקנה נוספת.
זיהוי
תהליך מתחיל להצפין קבצים בקצב חריג, והמערכת מזהה את ההתנהגות.
עצירה
התהליך נעצר לפני שההצפנה מתפשטת לשאר הקבצים.
שחזור אוטומטי
הקבצים שכבר נפגעו מוחזרים למצבם הקודם.
דיווח
מתקבלת התראה עם פירוט של מה שקרה ובאיזה מכשיר.
סוכן אחד
גיבוי ואבטחה בלי תוכנה נוספת
הגנה מפני כופרה
עצירה ושחזור אוטומטי
רואים את כל המתקפה
שרשרת האירועים במסך אחד
תגובה כולל שחזור
בידוד, תיקון וחזרה לגיבוי
שכבות ההגנה
הגנה בשכבות, לפי מה שהעסק צריך
מתחילים מהבסיס ומוסיפים שכבות. הכול מופעל מאותה קונסולה ועל אותו סוכן.
הגנה מפני כופרה
Acronis Active Protection מזהה ניסיון הצפנה לפי התנהגות, עוצר אותו ומשחזר את הקבצים שנפגעו.
אנטי-וירוס והגנה מפני תוכנות זדוניות
הגנה בזמן אמת שמשלבת חתימות, ניתוח התנהגות ומניעת ניצול חולשות (exploit prevention).
EDR: זיהוי ותגובה בתחנות הקצה
מציג את שרשרת המתקפה צעד אחר צעד ומאפשר לבודד מכשיר, לעצור תהליך ולשחזר מגיבוי.
XDR: מעבר לתחנות הקצה
מצרף לאותה תמונה גם אירועים מהדוא"ל, מהזהויות ומיישומי Microsoft 365.
MDR: שירות מנוהל
צוות מומחי אבטחה עוקב אחרי ההתראות, חוקר אירועים ומגיב להם עבורכם.
אבטחת דוא"ל
סינון פישינג, ספאם, התחזות וקבצים זדוניים לפני שההודעה מגיעה לתיבה.
מניעת דליפת מידע (DLP)
שליטה במידע רגיש שיוצא מהארגון דרך התקנים נשלפים, מדפסות, דוא"ל ויישומי רשת.
סריקת פגיעויות ועדכונים
איתור תוכנות לא מעודכנות והתקנת עדכוני אבטחה, עם גיבוי אוטומטי לפני העדכון.
הדרכות מודעות לעובדים
הדרכות קצרות וסימולציות פישינג, כי רוב המתקפות מתחילות בלחיצה של עובד.
EDR
לא רק לחסום. להבין מה קרה
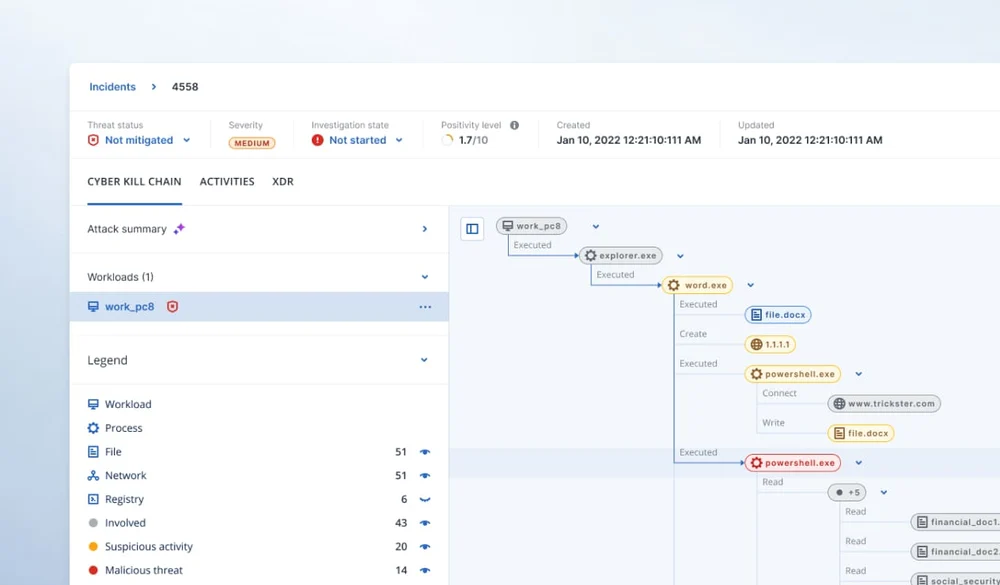
אנטי-וירוס עוצר את מה שהוא מכיר. EDR עוקב אחרי ההתנהגות במכשיר, מזהה גם מתקפה שאין לה חתימה, ומציג אותה כסיפור אחד: מאיפה נכנסה, אילו תהליכים הפעילה ובאילו קבצים נגעה.
מאותו מסך אפשר לבודד את המכשיר מהרשת, לעצור את התהליך, להסיר את האיום ולהחזיר את המכשיר למצב תקין מתוך הגיבוי.
- שרשרת המתקפה בתצוגה אחת
- תיאור האירוע בשפה ברורה, גם למי שאינו חוקר אבטחה
- בידוד מכשיר ועצירת תהליכים מרחוק
- שחזור מגיבוי כחלק מהתגובה לאירוע
תוכנית הגנה
מדיניות אחת לכל המכשירים
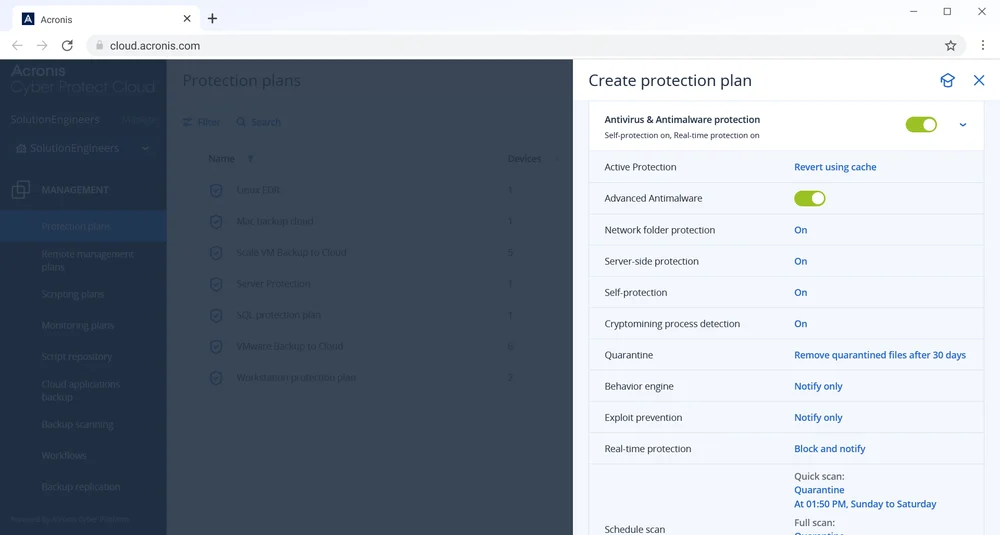
את ההגנה מגדירים באותה תוכנית שבה מגדירים את הגיבוי: הגנה בזמן אמת, Active Protection, סינון כתובות אתרים, סריקות מתוזמנות ועוד.
כך אין מכשיר שקיבל גיבוי אבל נשאר בלי הגנה, או להפך.
- הגנה בזמן אמת והגנה עצמית על הסוכן
- הגנה על תיקיות רשת ועל שרתים
- זיהוי כריית מטבעות ותהליכים חשודים
- הסגר (quarantine) וסריקות מתוזמנות
סרטון רשמי
כך נראית עצירה של כופרה
הדגמה של Acronis: Active Protection מזהה ניסיון הצפנה, עוצר אותו ומשחזר את הקבצים.
הסרטון באנגלית, מתוך ערוץ YouTube הרשמי של Acronis.
למה ביחד
אבטחה שיודעת לשחזר
ברוב העסקים האבטחה והגיבוי הם שני מוצרים של שני ספקים. בזמן אירוע, צוות אחד עוצר את המתקפה וצוות אחר מנסה להבין מאיזה גיבוי אפשר לשחזר.
כשהשניים באותה מערכת, התגובה לאירוע כוללת גם את השחזור, והגיבוי עצמו נסרק כדי שלא יוחזר איתו האיום.
אבטחה וגיבוי נפרדים
- שני סוכנים על כל מכשיר
- שתי קונסולות ושני ספקים
- שחזור הוא תהליך נפרד מהתגובה
- הגיבוי עלול להכיל את התוכנה הזדונית
Acronis Cyber Protect
- סוכן אחד וקונסולה אחת
- תגובה לאירוע שכוללת שחזור
- סריקת הגיבויים לאיתור תוכנות זדוניות
- הגנה על קובצי הגיבוי עצמם
איך עובדים איתנו
מי מטפל בהתראות?
מערכת אבטחה טובה רק כמו מי שמסתכל עליה.
אנחנו עוקבים בשבילכם
לעסק שאין בו מי שיעבור על התראות אבטחה מדי יום.
- הקמה והגדרת מדיניות ההגנה
- מעקב אחרי התראות וטיפול בהן
- עדכון שוטף על אירועים חריגים
- אפשרות להוסיף את שירות ה-MDR של Acronis
הצוות שלכם מנהל
לארגון עם איש אבטחה או צוות IT.
- גישה מלאה לקונסולה ולכלי החקירה
- הגדרת מדיניות לפי הנהלים שלכם
- חיבור לכלים הקיימים בארגון
- תמיכה שלנו כשצריך
שאלות נפוצות
שאלות נפוצות על הגנת סייבר
מה ההבדל בין אנטי-וירוס ל-EDR?
אנטי-וירוס חוסם איומים מוכרים לפי חתימות ודפוסים. EDR עוקב ברציפות אחרי מה שקורה במכשיר, מזהה גם התנהגות חשודה שאינה מוכרת, מציג את שרשרת המתקפה ומאפשר להגיב: לבודד, לעצור ולתקן.
מה זה XDR ומה זה MDR?
XDR מרחיב את ה-EDR ומצרף לאותה תמונה גם מקורות נוספים כמו דוא"ל, זהויות ויישומי ענן. MDR הוא שירות: צוות מומחים שמנטר את המערכת, חוקר התראות ומגיב לאירועים עבורכם.
איך Active Protection עוצר כופרה?
המנגנון עוקב אחרי התנהגות התהליכים במכשיר. כשתהליך מתחיל לשנות ולהצפין קבצים בצורה שמאפיינת כופרה, הוא נעצר, והקבצים שהספיקו להיפגע משוחזרים אוטומטית מעותק שנשמר.
יש לנו כבר אנטי-וירוס. צריך להחליף אותו?
לא בהכרח. אפשר להפעיל את Acronis לגיבוי ולהגנה מפני כופרה לצד מוצר קיים, ואפשר לעבור להגנה מלאה של Acronis ולרכז הכול בסוכן אחד. נמליץ לפי מה שמותקן אצלכם היום.
ההגנה מאטה את המחשבים?
מאחר שגיבוי, אבטחה וניהול רצים באותו סוכן, אין כמה תוכנות שמתחרות על המשאבים. ברוב הסביבות ההשפעה על העבודה השוטפת קטנה.
אפשר להתחיל רק עם הגנה מפני כופרה?
כן. ההגנה בנויה בשכבות, ואפשר להוסיף EDR, אבטחת דוא"ל או DLP בשלב מאוחר יותר בלי להתקין שוב.
הצעת מחיר
נתאים לכם את שכבות ההגנה
כתבו לנו כמה מכשירים יש ומה מותקן היום, ונחזור עם המלצה ועם הצעת מחיר.
- המלצה על השכבות שמתאימות לעסק
- שילוב עם הגיבוי, אם כבר יש
- בלי התחייבות
מדריכים קשורים
מדריכים מהבלוג שיעזרו לכם לבחור נכון ולהפיק יותר מהשירות.
- התאוששות מכופרה: צ'קליסט לשעה, ליום ולשבוע הראשוניםקודם בולמים, אחר כך מבינים מה נפגע, ורק בסוף משחזרים מעותק נקי. צ'קליסט מעשי לשעה, ליום ולשבוע הראשונים אחרי מתקפת כופרה, עם טבלת אחריות ורשימת הכנות.לקריאת המדריך
- מה זה MDR? זיהוי ותגובה מנוהלים לעסק בלי צוות אבטחהמערכת הגנה מייצרת התראות, ומישהו צריך לקרוא אותן. MDR הוא הצוות שעושה את זה בשבילכם: מנטר, חוקר ומגיב. מה השירות כולל, מה נשאר אצלכם ואילו שאלות לשאול ספק.לקריאת המדריך
- גיבוי immutable: העותק שכופרה לא יכולה למחוקכופרה מחפשת קודם את הגיבויים. גיבוי immutable נועל את העותק לתקופה שנקבעה מראש, כך שגם תוקף עם הרשאות מנהל אינו יכול למחוק אותו. מה זה נותן, מה לא, ואיך בודקים.לקריאת המדריך
- שירות EDR, אנטי-וירוס או XDR: מה מתאים לעסק?אנטי-וירוס מונע, EDR מזהה ומגיב, XDR מחבר מקורות, ו-MDR הוא צוות שמתפעל הכול בשבילכם. השוואה מסודרת ודרך מעשית לבחור רמת הגנה לעסק.לקריאת המדריך
- מה זה EDR — הגנת קצה מתקדמת לעסקEDR היא טכנולוגיית הגנה שמנטרת תחנות ושרתים בזמן אמת, מזהה התנהגות חשודה ומגיבה אוטומטית. הסבר מה זה EDR, מה ההבדל מאנטי-וירוס רגיל, ולמה עסקים עוברים אליו.לקריאת המדריך
- מה זה כופרה (Ransomware) ואיך מגנים על העסקמתקפת כופרה מצפינה את הקבצים של העסק ודורשת תשלום כדי לשחרר אותם. הסבר איך זה עובד, למה גיבוי לבדו כבר לא מספיק, ואילו שכבות הגנה — כולל גיבוי immutable והגנת סייבר בזמן אמת — באמת מגנות על העסק.לקריאת המדריך